10월, 사이버보안 업계가 숨 가빴던 이유
10월 한 달 동안 세 가지 사건이 겹쳤습니다.
-
10월 21일
전 세계 웹서버의 근간인 PHP와 Node.js에서 인증 없이 서버를 장악할 수 있는 원격 코드 실행 취약점(이른바 PHP2Shell, Node2Shell)이 같은 날 공개됐습니다. 응용 프로그램 코드에 문제가 없어도 실행 환경 자체가 뚫리는 유형이라, 패치 공개 당일에만 수만 건의 공격 시도가 관측됐습니다.
-
10월 26일
경찰이 생성형 AI를 이용해 국내 기업·병원·대학 90여 곳에서 개인정보 820만 건을 빼낸 일당을 검거했습니다. 주범은 IT 비전공자였습니다. 전문 해커가 아닌 개인이 AI 에이전트의 도움으로 대기업 수준의 서버를 뚫은 첫 사례로 기록됐습니다.
-
10월 29일
세계 최대 가상자산 거래소 바이낸스에서 약 63억 달러(약 8조 4천억 원)가 탈취됐습니다. 업계 역대 최대 규모입니다. 조사 결과 출발점은 엔지니어 한 명의 노트북 침해였고, 공격자는 내부 컨테이너를 거쳐 서명 인프라까지 도달한 뒤 정상 승인 절차를 우회해 핫월렛을 비웠습니다.
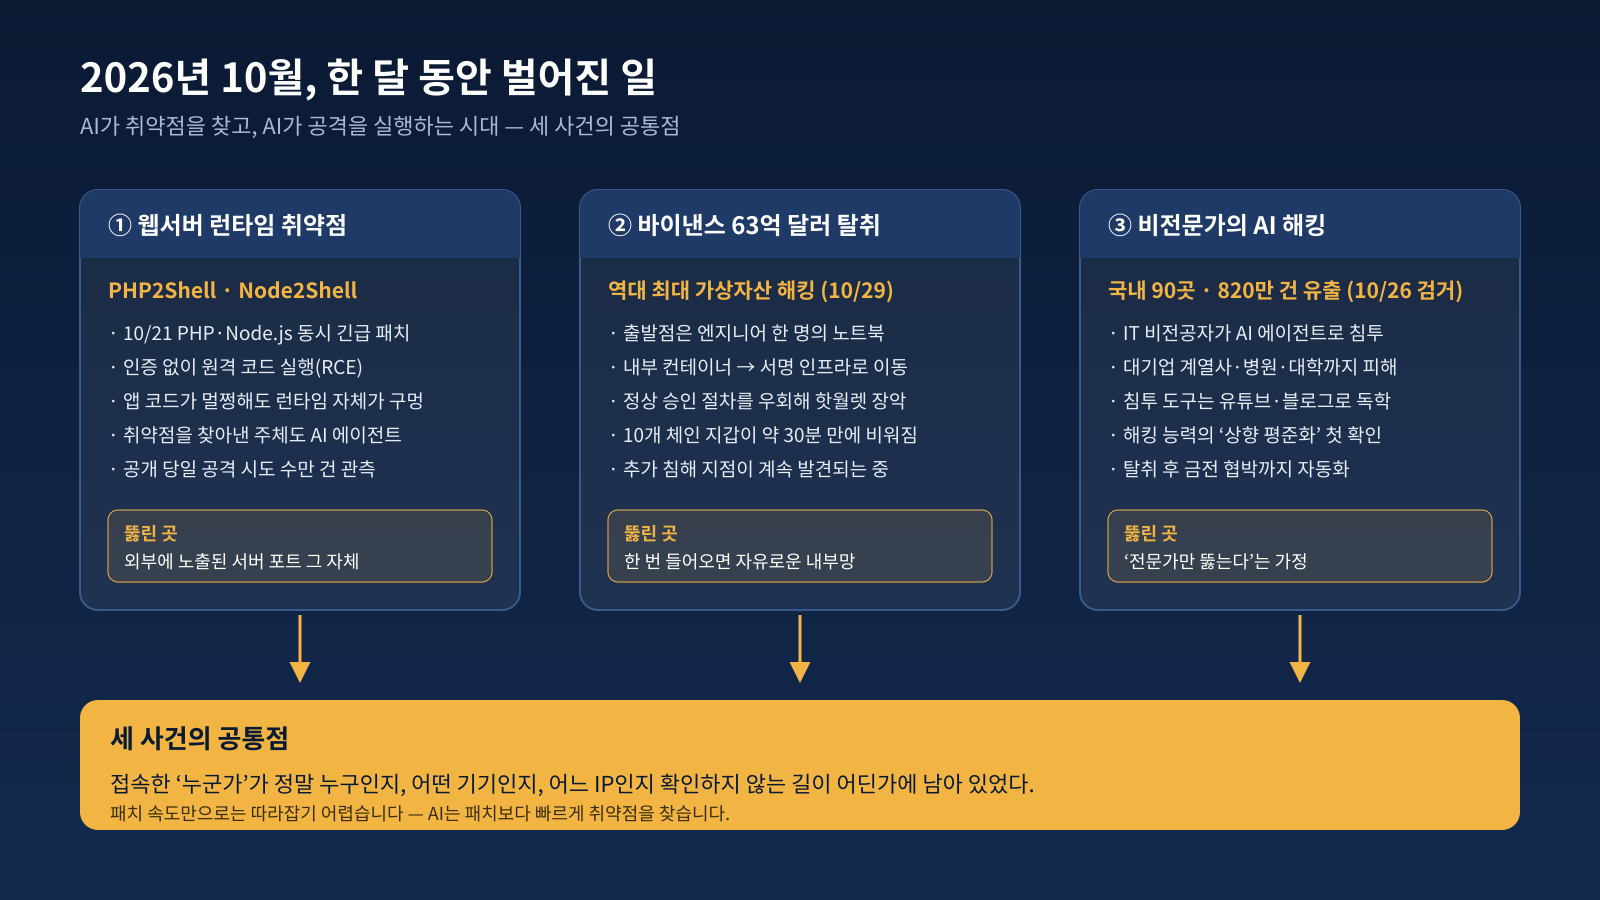
세 사건은 분야도 수법도 다르지만 한 가지가 같습니다.
접속한 ‘누군가’가 정말 누구인지, 어떤 기기에서, 어느 IP로 들어왔는지를 확인하지 않는 길이 어딘가에 남아 있었다는 점입니다.
달라진 것은 공격의 ‘속도’와 ‘문턱’
이번 PHP·Node.js 취약점은 모두 AI가 찾아냈습니다. IBM의 2026년 조사에서는 악의적 침해사고 중 AI가 활용된 비중이 약 25%로 전년 대비 크게 늘었습니다. 요약하면 이렇습니다.
-
AI는 패치보다 빠르게 취약점을 찾습니다. 취약점 공개부터 대규모 공격까지의 간격이 ‘일’에서 ‘시간’ 단위로 줄었습니다.
-
AI는 공격의 문턱을 없앱니다. 숙련된 해커가 아니어도 침투 도구를 쓸 수 있게 됐습니다.
-
AI는 내부에서 더 잘 움직입니다. 한 대의 기기가 뚫리면, 성 안에서의 수평 이동을 AI가 자동화합니다.
패치와 백신, 웹 방화벽은 여전히 필수입니다. 다만 그것만으로는 “패치가 끝나기 전까지의 시간”과 “이미 들어온 뒤의 이동”을 막지 못합니다. 그 빈틈을 메우는 것이 접속 주체를 매번 확인하는 제로트러스트(Zero Trust)입니다.
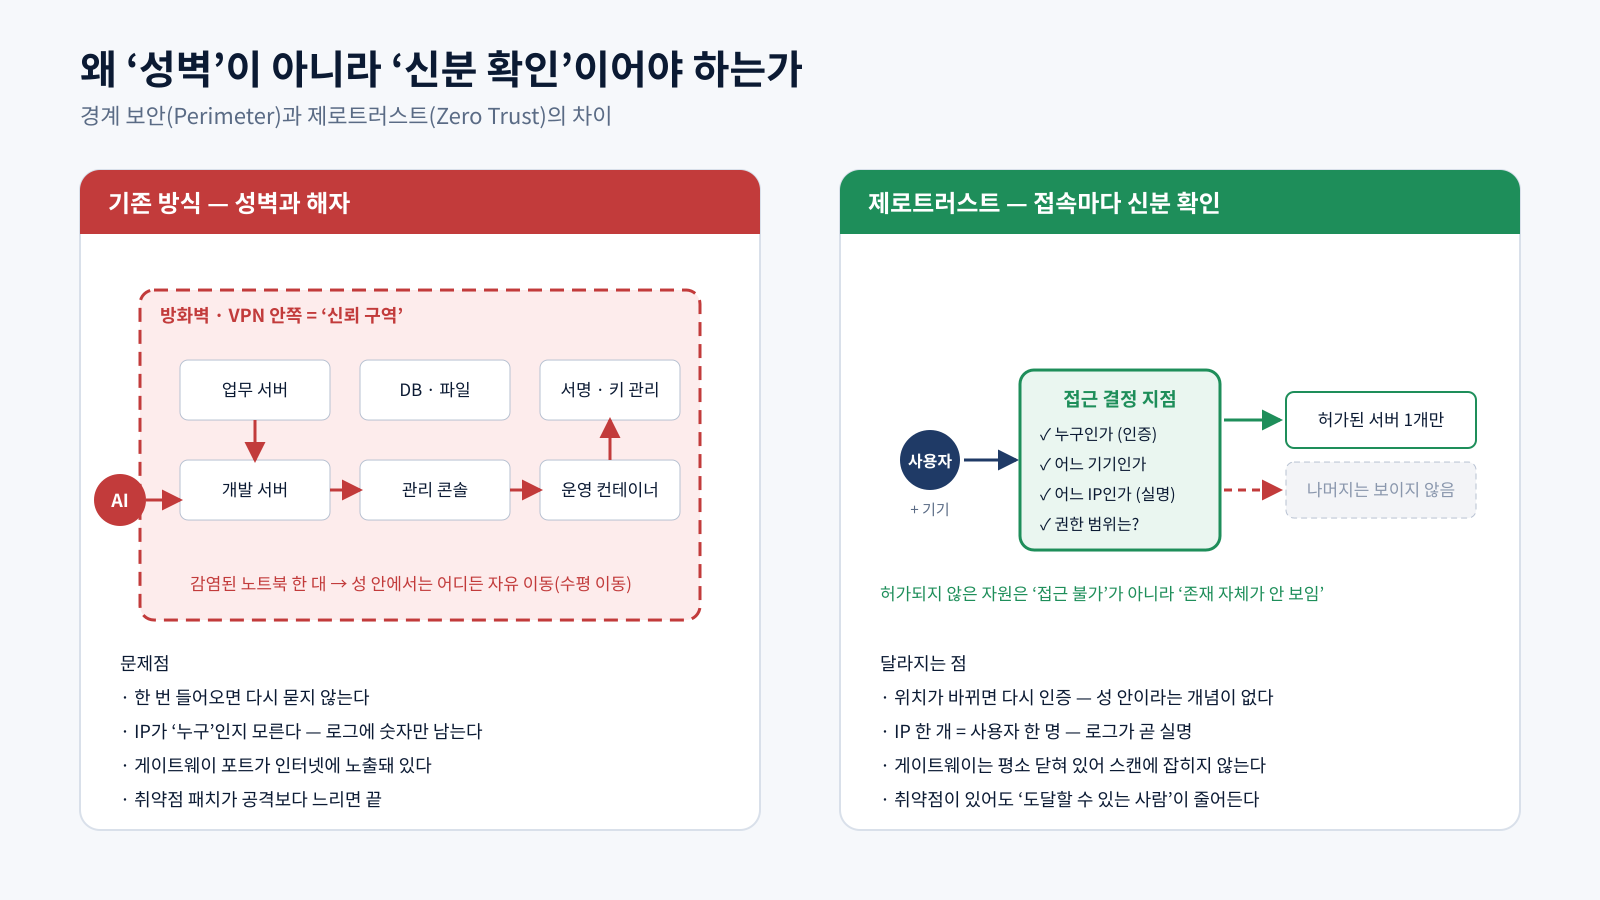
넷큐브의 접근 — 성벽 대신 ‘세 겹의 신분 확인’
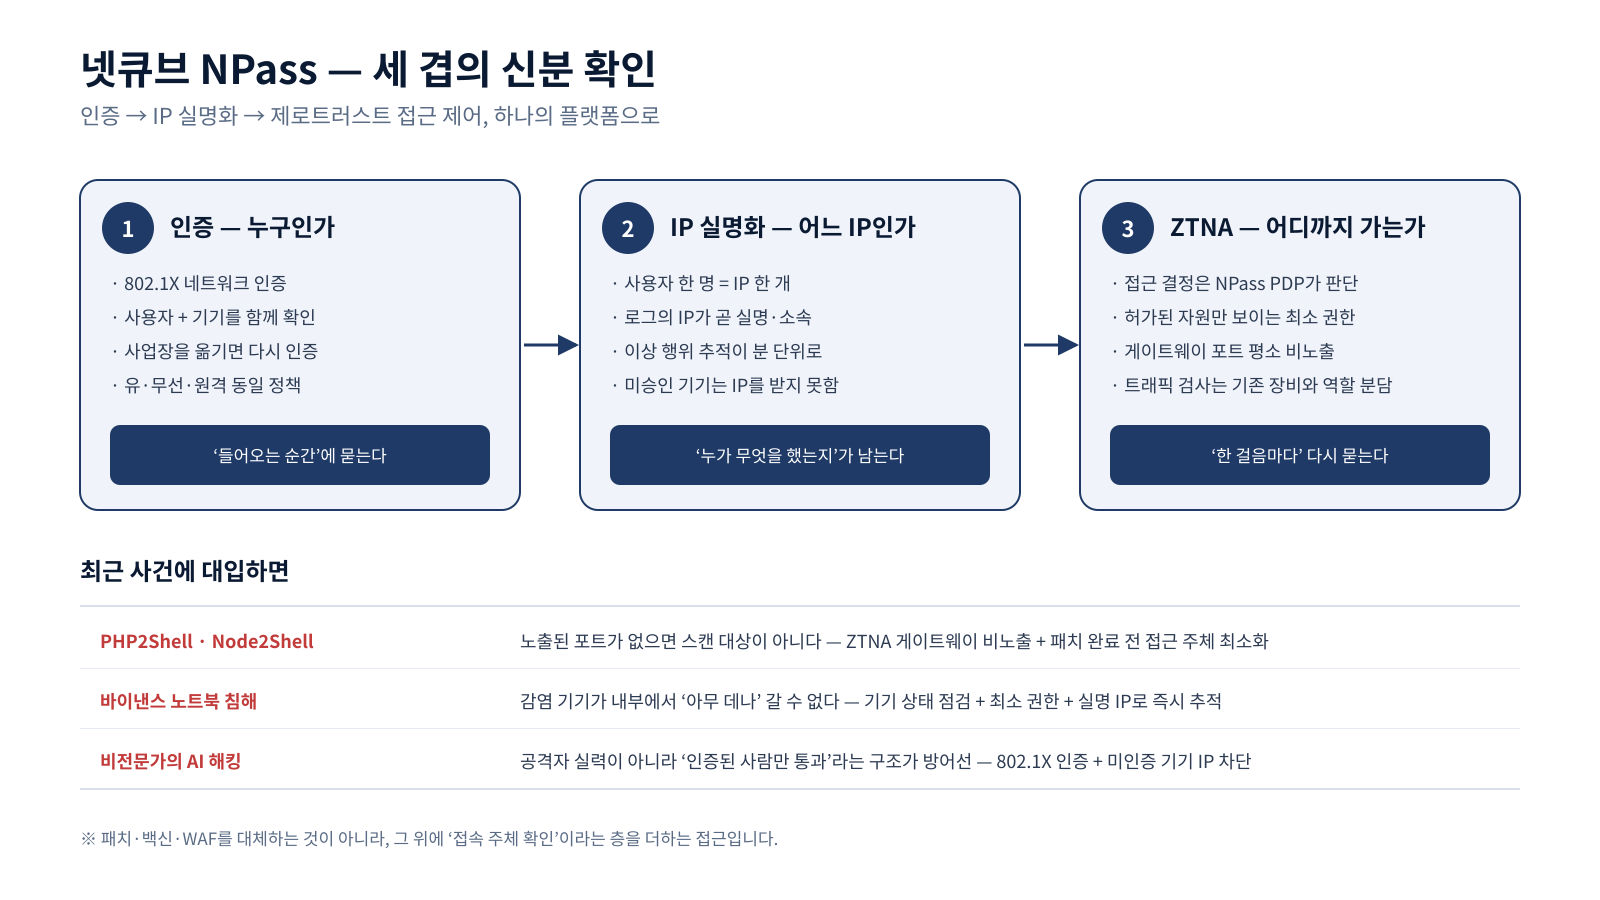
넷큐브는 2005년 국내 최초 802.1X 무선랜 인증 어플라이언스를 출시한 이래, 20년 넘게 “네트워크에 들어오는 순간부터 신분을 확인한다”는 원칙으로 NPass를 발전시켜 왔습니다. 최근 사건에 대입하면 NPass의 세 가지 축이 각각 어떤 빈틈을 메우는지 분명해집니다.
-
1인증 — 누구인가
NPass는 802.1X 기반으로 사용자와 기기를 함께 확인합니다. 유선·무선·원격 접속에 같은 정책이 적용되고, 사업장이 바뀌면 다시 인증합니다. “AI를 쓰는 비전문가”라는 공격자의 실력이 아니라, “인증된 사람만 통과한다”는 구조가 방어선이 됩니다.
-
2IP 실명화 — 어느 IP인가
NPass에서는 사용자 한 명에게 IP 한 개가 대응됩니다. 로그에 남는 IP가 곧 실명과 소속이 되므로, 바이낸스 사례처럼 “어느 노트북에서 시작됐는가”를 분 단위로 추적할 수 있습니다. 승인되지 않은 기기는 애초에 IP를 받지 못합니다.
-
3ZTNA — 어디까지 가는가
NPass ZTNA는 접근 결정을 정책 결정 지점(PDP)이 판단하고, 허가된 자원만 사용자에게 보이게 합니다. 게이트웨이 포트는 평소 외부에 노출되지 않아 PHP2Shell·Node2Shell 같은 취약점 스캔의 대상에서 빠집니다. 트래픽 검사(IPS·DLP)는 고객이 이미 보유한 장비에 맡기고, NPass는 ‘누가 어디에 갈 수 있는가’에 집중합니다.
지금 점검해 보실 세 가지
-
우리 서버의 PHP·Node.js는 10월 21일 이후 버전인가? (PHP 8.2.35·8.3.36·8.4.27·8.5.12 / Node.js 22.23.4·24.22.1·26.12.1 이상)
-
내부망에서 IP만 보고 ‘누구’인지 바로 답할 수 있는가?
-
직원 노트북 한 대가 감염됐을 때, 그 기기가 갈 수 있는 범위는 어디까지인가?
세 번째 질문에 바로 답하기 어렵다면, 넷큐브의 IP 가시성 무료 진단을 신청해 보십시오. 현재 네트워크에서 누가·어떤 기기로·어느 IP를 쓰고 있는지를 한 장으로 보여 드립니다.
참고: PHP 보안 공지(2026-10-21), Node.js 보안 공지(2026-10-21), KISA 보안 권고, 서울경찰청 브리핑(2026-10-26), 바이낸스 공식 발표 및 코인데스크·ZDNet Korea 보도(2026-10-30), IBM ‘2026 데이터 유출 비용 보고서’.
우리 업무망의 IP,
몇 개나 주인을 알고 있습니까
IP 가시성 무료 진단은 큰 사업이 아닙니다. 범위와 기간을 정해 진행하고, 결과는 경영진에게 보고할 수 있는 숫자로 드립니다.
상담을 요청하시면 담당자가 24시간 안에 연락드립니다.